Проект
Мониторинг уязвимостей и зависимостей
Автоматический мониторинг уязвимостей: отслеживает публикации, сопоставляет их с вашими зависимостями, расставляет приоритеты и проверяет исправления.
Обзор
Автоматическая система мониторинга уязвимостей и зависимостей для SaaS-команд, разработчиков ПО и компаний, у которых несколько репозиториев. Она ведёт перечень всех пакетов и версий, которые реально используются в проектах, следит за новыми публикациями об уязвимостях в открытых источниках, сопоставляет их именно с этими версиями и превращает результат в список обновлений по приоритету. Вопрос «затронуто ли у нас что-нибудь?» сменяется вопросом «что обновлять первым?».
Почему управлять уязвимостями становится сложнее
Находить уязвимости становится проще. Управлять ими — сложнее. Новые уязвимости публикуются каждый день, а открытые базы и сканеры покажут их кому угодно. Трудность в другом: понять, какие публикации касаются именно тех версий, что у вас работают, насколько серьёзен риск в вашей конфигурации и что требует внимания в первую очередь.
Разработка с помощью AI ускоряет выпуск софта. Больше кода, больше зависимостей и более частые релизы добавляют нагрузки на всё, что вокруг: учёт того, от чего зависит каждый проект, отслеживание новых бюллетеней и решение, какие обновления не могут ждать.
От быстрой разработки — к проблеме мониторинга
- Быстрее разработкаAI-ассистенты в коде, частые релизы
- Больше зависимостей и измененийГлубже деревья зависимостей, больше версий в работе
- Больше публикаций для проверкиНовые бюллетени каждый день — и каждый нужно сверить с тем, что у вас работает
- Больше ручного разбораКакие проекты, какие версии, насколько срочно
- Непрерывный автоматический мониторингПеречень, сопоставление и приоритизация — каждый день
В одном образе приложения легко набирается больше тысячи пакетов, если считать транзитивные зависимости, операционную систему и среду выполнения языка. Проверить бюллетень вручную — значит найти все репозитории и серверы, где используется пакет, узнать развёрнутую версию, сравнить её с затронутым диапазоном и решить, насколько это срочно. На нескольких репозиториях и окружениях это не масштабируется, а многие оповещения в итоге вообще не применимы.
Что отслеживается
- Репозитории GitHub: манифесты и lock-файлы читаются на конкретном коммите. Если сервер сообщает, что развёрнуто, сканируется именно этот коммит, а не то, что сегодня лежит в основной ветке.
- Любой другой CI: сборка может загрузить SBOM в формате CycloneDX или SPDX с токеном, который даёт доступ только к своему проекту.
- Серверы: агент только для чтения перечисляет пакеты Debian и Ubuntu, среды выполнения языков, запущенные контейнеры и развёрнутые коммиты.
- Образы контейнеров, которые реально запущены, — их удалённо сканирует Trivy по дайджесту.
Каждый проект регистрируется со своими окружениями (продакшен, стейджинг, разработка или только репозиторий), с признаком доступности из интернета, бизнес-критичностью и чувствительностью данных. Именно этот контекст потом превращает серьёзность в приоритет.
Как это работает
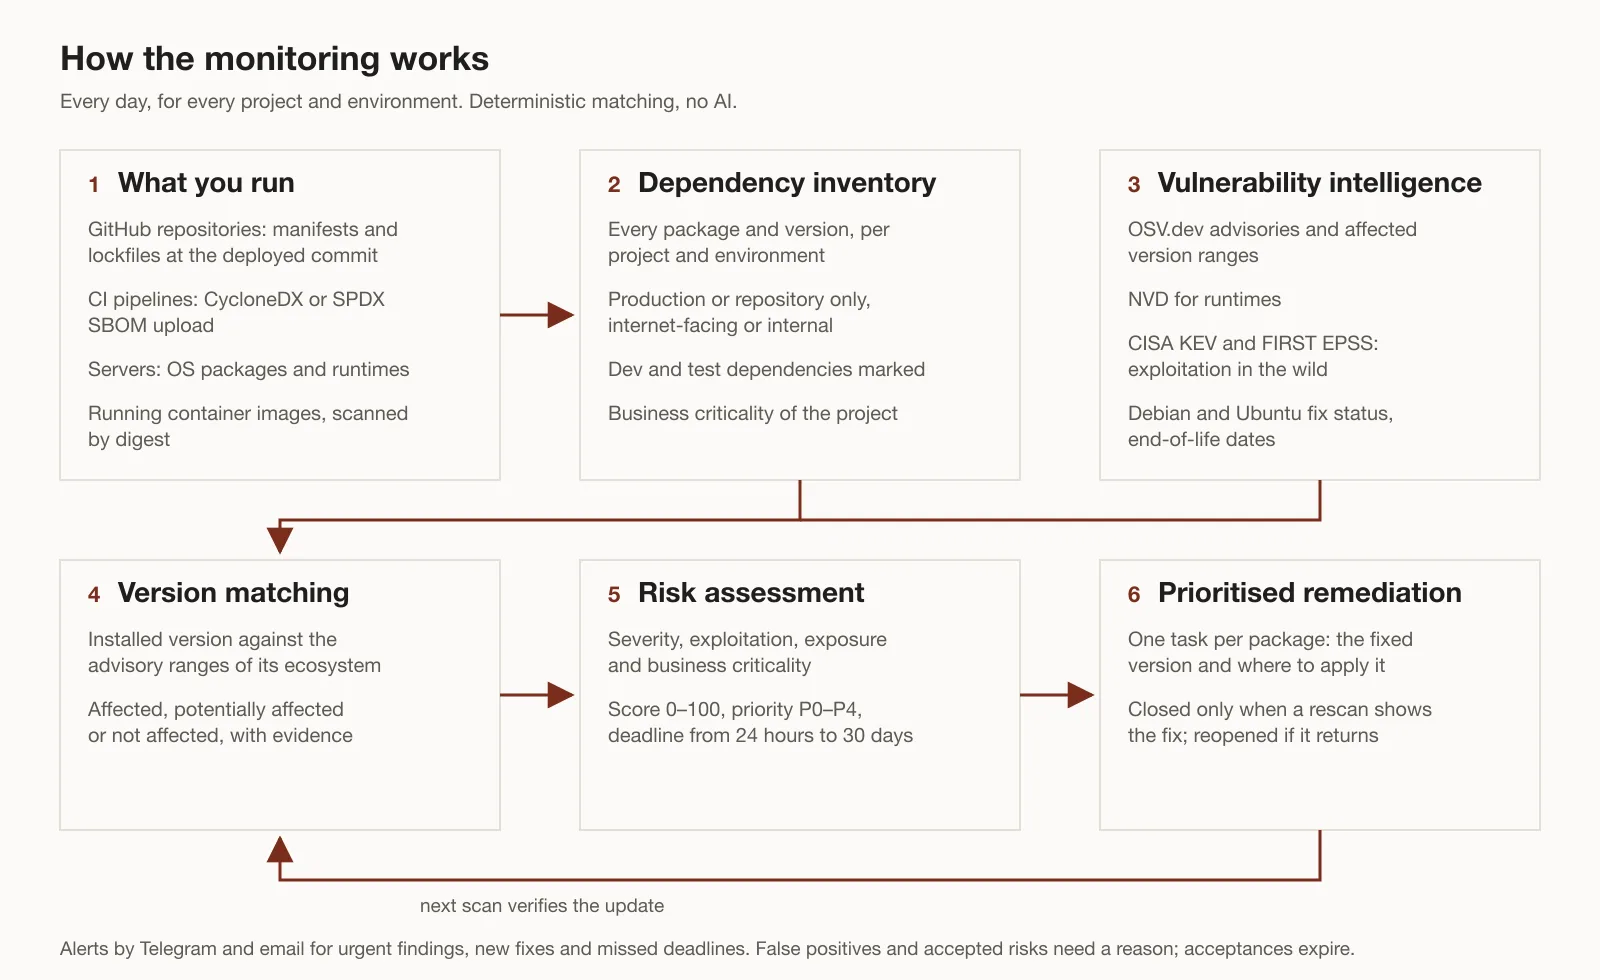
От того, что у вас работает, — к обновлениям по приоритету с проверкой
Система отслеживает уже опубликованные уязвимости, а не ищет новые. Она читает открытые источники и хранит их историю:
- OSV.dev: бюллетени с точными диапазонами затронутых версий для npm, PyPI, Maven, Go, Cargo, NuGet, Composer, RubyGems и дистрибутивов Linux — Alpine, Debian и Ubuntu.
- NVD: среды выполнения языков, определяемые по названию продукта; такие совпадения всегда помечаются как возможные, потому что бэкпорты дистрибутивов там не видны.
- CISA Known Exploited Vulnerabilities: эксплуатируется ли уязвимость в реальных атаках.
- FIRST EPSS: оценка вероятности того, что уязвимость будут эксплуатировать.
- Трекер безопасности Debian и данные безопасности Ubuntu: выпустил ли дистрибутив исправление, признал ли свою сборку незатронутой или ещё не дал оценку.
- endoflife.date: версии операционных систем, которые больше не получают обновлений безопасности.
Сопоставляются версии, а не названия пакетов. Установленная версия проверяется по затронутым диапазонам каждого бюллетеня по правилам своей экосистемы: семантические версии для npm и Go, PEP 440 для Python, порядок Maven, эпохи и ревизии Debian, релизы Alpine. Каждое совпадение записывается как «затронуто», «возможно затронуто» (когда версию нельзя оценить точно) или «не затронуто» — с обоснованием. Для пакетов операционной системы результат уточняется статусом самого дистрибутива: пакет может быть уязвим в исходном проекте, но уже исправлен в сборке дистрибутива.
Приоритизация с учётом контекста: серьёзность — ещё не срочность
Обычный мониторинг часто сортирует по оценке серьёзности. Эта система разделяет два вопроса:
- Техническая серьёзность: насколько серьёзна уязвимость по шкале CVSS? Оценка сохраняется ровно такой, какой её даёт бюллетень.
- Контекстный риск: насколько важна эта уязвимость для этого проекта и этого развёртывания? Именно он определяет приоритет.
Контекстный риск объединяет сигналы безопасности с контекстом проекта, с разными весами в политике по умолчанию: больше всего весит серьёзность (CVSS), затем эксплуатация (CISA KEV, EPSS, опубликованный эксплойт), доступность (где работает компонент) и бизнес-критичность. Возможное совпадение или зависимость только для разработки получают меньший балл. Итог — оценка от 0 до 100, по которой ранжируется работа; это не прогноз атаки, и каждая оценка хранит свои факторы, чтобы любой мог понять, почему находка получила свой приоритет.
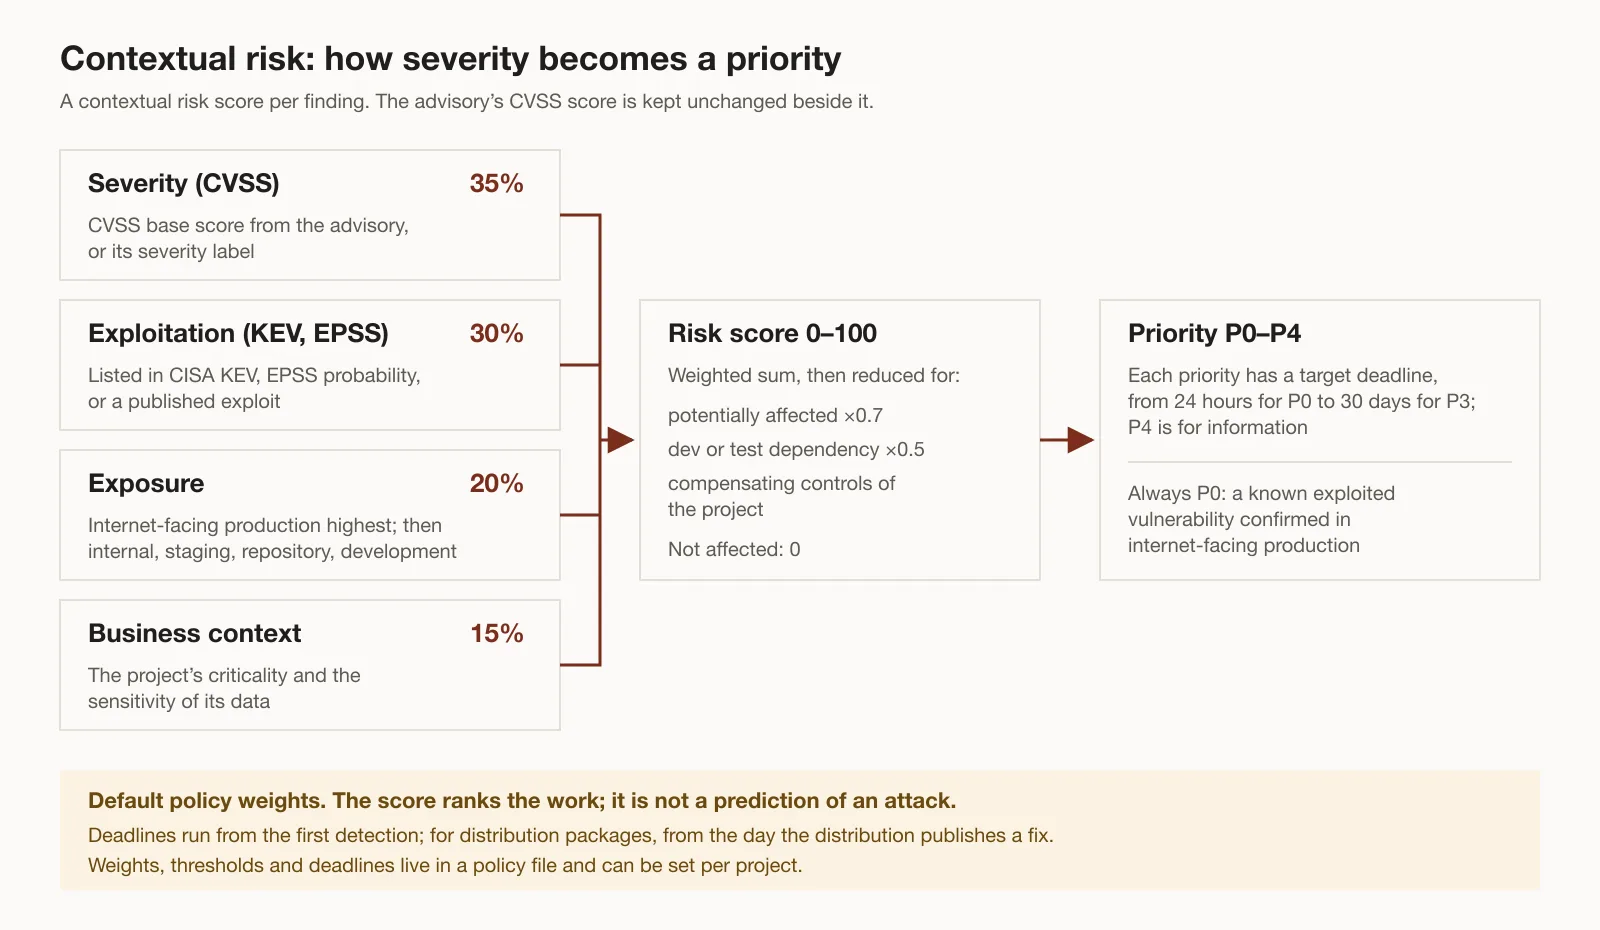
Сигналы безопасности и контекст проекта дают оценку от 0 до 100, которая задаёт приоритет
Приоритет и целевой срок
- Цель — 24 часа, оценка от 80
- P0
- Цель — 72 часа, оценка от 60
- P1
- Цель — 14 дней, оценка от 40
- P2
- Цель — 30 дней, оценка от 20
- P3
- Для сведения, ниже 20
- P4
Политика по умолчанию, настраивается для каждой компании и каждого проекта. Срок — ориентир для команды, а не гарантия. Известная эксплуатируемая уязвимость, подтверждённая в доступном из интернета продакшене, всегда получает P0.
Одна и та же уязвимость с оценкой CVSS 9,8 по политике по умолчанию:
- В доступном из интернета продакшене важного проекта, при низкой вероятности эксплуатации: оценка 66, P1.
- То же самое, когда она появляется в списке эксплуатируемых уязвимостей CISA: оценка 96, P0.
- Как зависимость только для разработки в неразвёрнутом репозитории низкой критичности: оценка 22, P3.
От находок — к проверенным исправлениям
Найти уязвимость — не то же самое, что её исправить. Находки группируются в одну задачу на устранение для каждого пакета и окружения, так что двадцать бюллетеней по одной библиотеке превращаются в одно обновление.
Устранение и проверка
- ОбнаруженоУстановленная версия попадает в затронутый диапазон
- Задача с приоритетомОценка, срок, исправленная версия и где её применить
- Обновление выполненоВашей командой: обновление зависимости, пересобранный образ, релиз
- Повторное сканированиеСледующее сканирование читает то, что развёрнуто сейчас
- ПровереноТолько когда уязвимой версии больше нет; при её возвращении задача открывается снова
Задача рекомендует целевую версию, только если для этого есть основания: версия берётся из исправленных версий в бюллетенях и проверяется по всем бюллетеням группы. Если исправленной версии ещё нет, задача прямо об этом говорит, а не гадает. Она также указывает, где вносить изменение: lock-файл, обновление дистрибутива, базовый образ или ссылка на образ.
Система не меняет код и ничего не устанавливает, и высокий приоритет сам по себе не запускает обновление. Обновления идут через обычный процесс каждого проекта; задачу можно превратить в issue на GitHub через API. Не каждую уязвимость можно закрыть обновлением: для некоторых исправления ещё нет, и тогда в задаче фиксируется решение.
Решения остаются на виду
- Ложное срабатывание требует письменного обоснования.
- Риск можно принять только с обоснованием, ответственным и сроком действия — по умолчанию не больше 180 дней; когда срок истекает, задача открывается снова.
- Оповещения в Telegram и по почте о новых срочных находках, появившихся исправлениях, повышенных приоритетах и пропущенных сроках.
- Дашборд с открытой работой по приоритетам, просроченными задачами, средним временем исправления, недельной динамикой и состоянием каждого источника данных, а также реестр принятых рисков и поиск проектов, где используется нужный пакет.
- Компоненты, которые не может оценить ни один источник, показываются как пробелы, потому что отсутствие находок — ещё не доказательство безопасности.
- Каждое изменение записывается в журнал аудита. Администраторы видят все проекты; остальные пользователи и токены загрузки из CI — только свои.
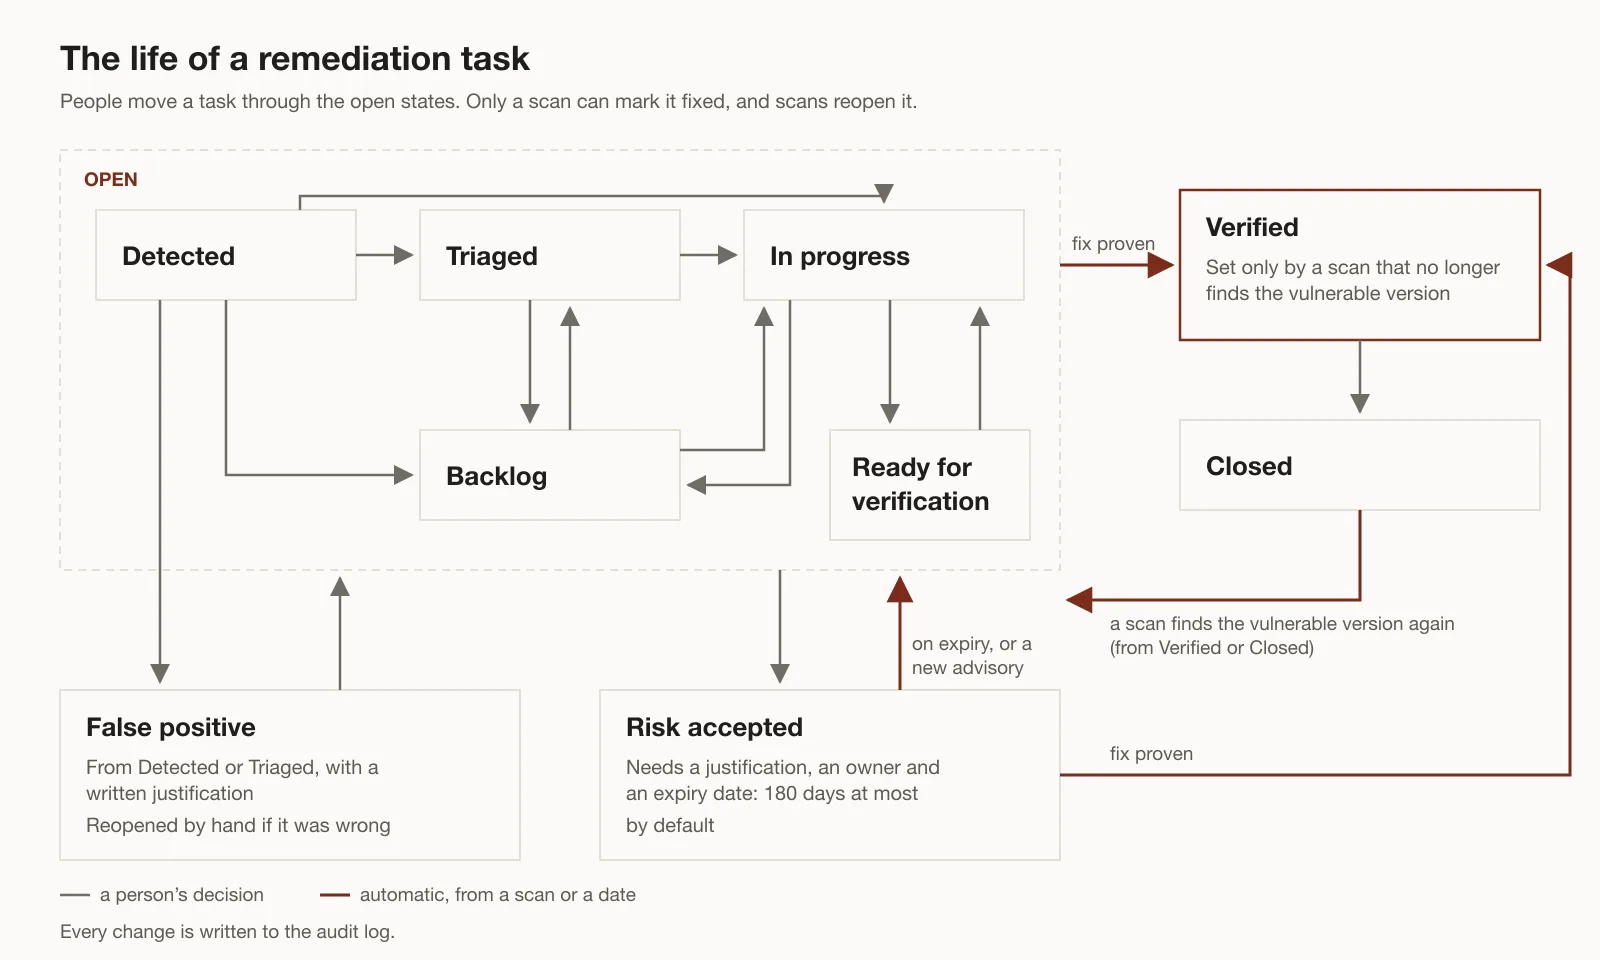
Открытые статусы задачи меняют люди; «проверено» ставит только сканирование, и сканирование же открывает задачу снова
Проверено в продакшене
Система работает в продакшене с ноября 2026 года на собственном сервере владельца и отслеживает его проекты. Репозитории и образы сканируются ежедневно, данные об эксплуатации обновляются ежедневно, статус исправлений в дистрибутивах — дважды в день, а сроки проверяются каждый час.
Что отслеживается сейчас
- репозиториев GitHub
- 46
- продакшен-сервер: пакеты ОС и среды выполнения
- 1
- запущенных образов контейнеров, сканируются по дайджесту
- 31
- версий пакетов в перечне, с учётом каждого окружения
- ≈23,500
По данным базы системы на 6 ноября 2026 года.
Срочные (P0) задачи за первую неделю
- поставлено
- 30
- исправлено и подтверждено повторным сканированием
- 22
- оказались неприменимы
- 3
- приняты с обоснованием и сроком
- 5
Ноябрь 2026 года, первая неделя работы системы в продакшене.
На открытых данных и проверенных инструментах
В конвейере нет AI: сопоставление и оценка детерминированы, и каждый результат прослеживается до источника. Trivy собирает SBOM; OSV.dev, NVD, CISA KEV и FIRST EPSS поставляют данные об уязвимостях. Собственная часть — то, чего этим инструментам не хватает вместе: перечень по каждому проекту и окружению, сопоставление с учётом статуса в дистрибутиве, политика риска со сроками и процесс, который закрывает задачу, только когда сканирование доказало исправление.
Вашим проектам нужна такая же прозрачность в безопасности
Если у вас SaaS-платформа, несколько репозиториев на GitHub или инфраструктура с глубокими деревьями зависимостей, тот же подход к мониторингу можно адаптировать под вашу среду. Я могу помочь:
- Составить перечень зависимостей по вашим репозиториям — с доступом к GitHub только на чтение или загрузкой SBOM из любого другого CI.
- Подключить перечисленные выше источники данных об уязвимостях и настроить использование статуса исправлений в дистрибутивах.
- Настроить приоритизацию по серьёзности и контекстному риску: ваши окружения, критичность, приоритеты и сроки.
- Наладить мониторинг CI, серверов на Debian и Ubuntu и запущенных образов контейнеров.
- Выстроить отчётность и процесс устранения: оповещения в Telegram или по почте, issues на GitHub, пересмотр принятых рисков.
- Развернуть всё на вашей инфраструктуре и встроить в ваш процесс релизов.
Это дополняет ботов обновлений вроде Dependabot или Renovate, а не заменяет их: они предлагают поднять версии, а эта система решает, какие из обновлений важны, и проверяет, что они развёрнуты. Ограничения, о которых стоит знать: система не анализирует, вызывается ли уязвимый код на самом деле, а статус исправлений в дистрибутивах читается только для Debian и Ubuntu.
Хватит управлять уязвимостями вручную. Управляйте риском системно.
Обсудить мониторинг безопасности для ваших проектовФакты
- Тип
- Собственный продукт · в продакшене с ноября 2026 года
- Отслеживает
- Репозитории GitHub, загрузки из CI, серверы, запущенные образы контейнеров
- Обновления
- Рекомендуются с исправленной версией; выполняются через релизный процесс каждого проекта
- Интерфейсы
- Веб-дашборд, REST API, оповещения в Telegram и по почте
- Стек
- Python, FastAPI, PostgreSQL, SQLAlchemy, Jinja2, Trivy, OSV.dev, Docker